我院HIS系统顺利通过信息安全三级等保测评
为深入贯彻落实习近平总书记关于网络安全和信息化工作的重要指示和全国网络安全和信息化工作会议精神,扎实做好医院核心系统的网络安全保护工作,我院近期委托专业安全公司专门对医院HIS系统开展了三级网络安全等级保护测评工作。
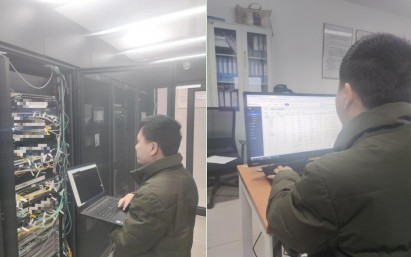
在院领导的高度重视和关心下,眉山市妇幼保健院信息科与测评单位密切配合,严格按照等保2.0标准要求,从物理环境,网络安全设备,安全区域边界,系统容灾以及安全管理制度等多方面进行了全方位,全覆盖式安全测评。稳定方面,我院网络核心设备均采用双机冗余,双线上行,确保了单台设备故障,网络仍能正常运行;安全方面,我院采用了防火墙,上网行为管理,堡垒机,日志审计,数据库审计,EDR等安全设备对我院网络安全进行加固。针对此次测评发现的问题,我院领导也高度重视,在信息化领导小组的带领下,对此次测评中存在的问题积极整改,包括漏洞修复,配置完善等,确保了我院HIS系统顺利通过此次信息安全三级等保测评。
信息系统安全三级等保测评顺利通过,标志着我院信息系统建立了较为完善的网络信息安全保护体制,在技术安全、系统管理、应急保障和管理制度等方面达到了国家标准,为深化“互联网医院”打下了坚实的基础,为患者和医院筑牢了网络信息安全屏障。
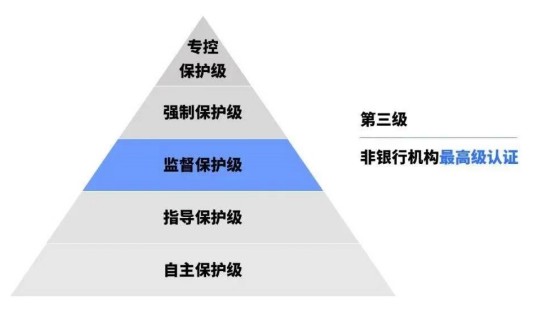
什么是三级等保?
三级等保是指中国政府制定的一项网络安全标准,旨在保护涉及国家安全、经济建设、人民生命财产安全等重要领域的信息系统,对于此等级的信息系统要求具备安全可靠的技术设备和管理体系,以及专业的安全运维人员。三级等保标准包括了信息系统建设、运维一体化、安全策略、技术防范、安全管理五个方面,要求企业必须加强技术攻防、数据保护、应急响应等安全措施。